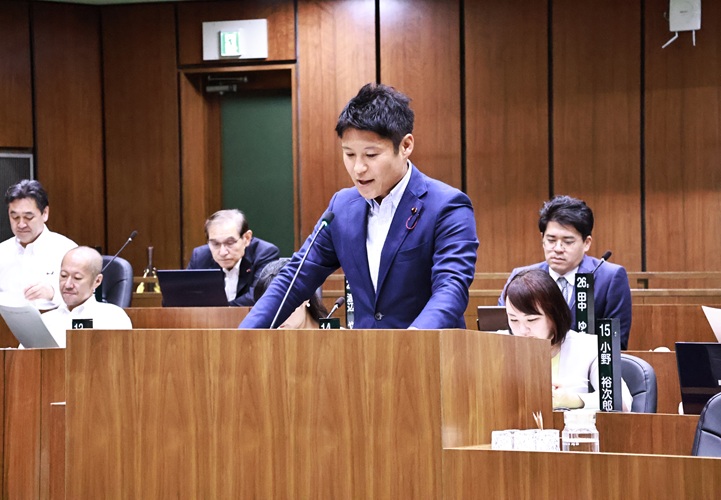
新宿区議会では9/16(水)~10/15(木)までの30日間、第3回定例会が開かれました。
9/17(木)の本会議では私も一般質問に立ち、今回は「区におけるサプライチェーンリスク対策」「災害時のドローン活用」の2点について質問しました。
少し長くなるので2回に分けてご紹介したいと思います。
※質問の様子は区議会ホームページで動画が公開されています。
① 区におけるサプライチェーンリスク対策について
■(そもそも)サプライチェーンリスクとは…?
サプライチェーンとは、原材料の調達から製造・流通・販売などに至る一連のつながりを指す言葉です。
例えば、海外から特定の原材料が輸入できなくなれば、日本国内での製品の生産にも影響が生じます。実際に、原油の輸入が止まったためにナフサが不足し、医療用の手袋やゴミ袋が入手しにくくなったり、ポテトチップスの包装が白黒になるなんてことも起きました。
中国によるレアアースの輸出規制や、中東情勢の緊迫化に伴う原油・LNGの供給制約など、近年の国際情勢の変化を受け、日本でも「サプライチェーンリスク」に対する危機感が強まっています。
近年では物資の調達だけでなく、サイバーセキュリティも含め、幅広い分野でのリスクが問題視されるようになっています。
例えば、パソコンや通信機器などにセキュリティ上の問題があれば、外部から不正に操作されたり、内部の情報が漏洩したりする危険性もあります。IoT機器を製造・販売する企業だけでなく、その設置や保守を行う企業なども含めて、安全性を考える必要があります。
令和4年にはこうした経済安全保障上の課題に対応するため、「経済安全保障推進法」が制定されました。
■区にも新たな対策が求められることになりました
今年の6月には法令が改正され、地方自治体の情報システムや業務委託などについて、セキュリティ対策を強化するための規定が設けられました。施行日は令和9年7月1日です。
区役所では、区民の個人情報をはじめ、様々な情報をシステムで管理しています。また、区が利用するシステムの中には、国や他の自治体のシステムとつながっているものもあります。
区の情報システムがサイバー攻撃を受けた場合、その被害が国や他の自治体にまで波及してしまう可能性もあり、こうした事態を防ぐことが今回の法令改正の目的の一つです。
具体的に、区には次のような対策が求められます。
- 情報機器などの調達について :パソコン、ルーター、ソフトウェアなどを購入・導入する際には、製品の安全性や供給元に関するリスクを適切に確認する必要があります。国は「JC-STAR」「ISMAP」など、機器やサービスの安全性を評価する制度の活用も示しています。
- 民間企業への業務委託について: 情報システムの導入や保守などを民間企業に委託する場合、委託先でも適切な対策が講じられているかを確認する必要があります。契約の内容によっては、企業の資本関係や所在する国の法制度なども考慮することが求められます。
これまでも地方自治体では様々なセキュリティ対策を実施してきましたが、今回の法令改正によって、さらに広い範囲での対応が必要となります。
■区全体で取り組む体制が必要では?
私は、今回の制度改正は地方自治体の業務に大きな影響を与えるものと考えています。
新宿区が普段の業務で使用するIoT機器やサービス(クラウドサービスなど)は数多くあります。それらについて、「どの施設で」「どのメーカーの」「どの製品やサービスを」使用しているのか、まずは適切に把握・管理する必要が生じますし、きちんと対策が講じられているかを一つ一つ確認せねばならないことになります。
情報システムに関する業務委託は、区の様々な部署で行われています。今後は委託先の企業についても、これまで以上に幅広い知識を持って安全性を確認する必要が生じ、区に求められる業務量や専門知識、その対象範囲も増大します。
私は、各部署がそれぞれ個別に対応するのではなく、区政全体を見渡せる立場から統一的な方針を示し、必要な調整を行えるような体制が重要になる、と考えます。
そこで今回の質問では、区が使用する機器やサービスの管理状況を確認するとともに、来年7月の施行日に向け、どのような体制を構築して準備を進めていくのか、を問いました。
答弁を要約すると、
・区が業務を行うにあたり、「どの施設で」「どのメーカーの」「どの製品やサービスを」使用しているのかは、資産台帳や契約書の機器等一覧により把握・管理している。
・今後、国から示される評価制度も踏まえた選定基準を調達仕様に反映する。また、セキュリティリスクの高い機器があった場合は、更新時期を待たずに更新を行う。
・現在、区がIoT機器の調達や業務委託を行う場合、あらかじめ選定した事業者だけが参加して行う「指名競争入札」を採用している。今回の通知では、セキュリティ対策やサプライチェーンリスク対策を盛り込んだ選定基準を策定することや、価格と価格以外の要素を総合的に評価する「総合評価一般競争入札」を採用することも国から示されている。こうした趣旨を踏まえ、現状と課題を整理し、検討していく。
国ではしばらく前から「経済安全保障」や「サプライチェーンリスク」に対して危機感を持って施策が講じられてきましたが、地方自治体の現場ではそれほど強くは意識されていないように私は感じていました。
しかし今回、「国から示されるサプライチェーンリスク対策の内容を踏まえて適切に対応する」という答弁があったので、新宿区においても考え方が変わっていくものと思います。
「安全保障」は国が担当する分野ですが、地方自治体の側も、国と歩調を合わせねばならないこともたくさんあります。今回の質問がそのきっかけの一つになれば良いな、と感じています。
※※追記※※
10月に入ってから、多くの方が日常的に使用しているサイトやサービスで「個人情報の流出」が相次いでいます。原因はそれぞれ様々ですが、今回の質問で取り上げた内容に関連する事例もあります。
その一つが、地方自治体が災害の際に送信する「防災メール」です。複数の自治体で、防災メールの運営を委託する民間企業が不正アクセスを受け、個人情報が流出してしまいました。中には「市の防災メールのドメインから架空請求のメールが届いた」という事例もあるようです。
こうした事態を受けて「防災メール」の機能を一時的に停止している自治体もあります(※この稿を執筆している時点)。
新宿区でも業務の委託にあたって、民間企業に個人情報を渡すものは数多く存在します。業務委託先で適切な対策が講じられているかを区が確認・判断する能力や体制・制度が、今後より一層重要になってきます。